
Der Auditor kommt.
Deine Compliance-Daten bleiben trotzdem im Haus.
NIS2, ISO 27001 und BSI-Grundschutz prüfungsfest dokumentieren — selbst gehostet, unbegrenzte Nutzer, keine Telemetrie. In unter 5 Minuten startklar.
Vakt ist früh — und genau das ist der Deal. Wer jetzt einsteigt, redet direkt mit mir statt mit einem Ticket-System und bestimmt mit, was als Nächstes gebaut wird. Community bleibt kostenlos. Für immer.
— Stefan, Gründer von Norvik Ops
Plattform
Sieh selbst, wie Vakt aussieht
Kein Salesperson, kein Demo-Call — einfach anschauen.
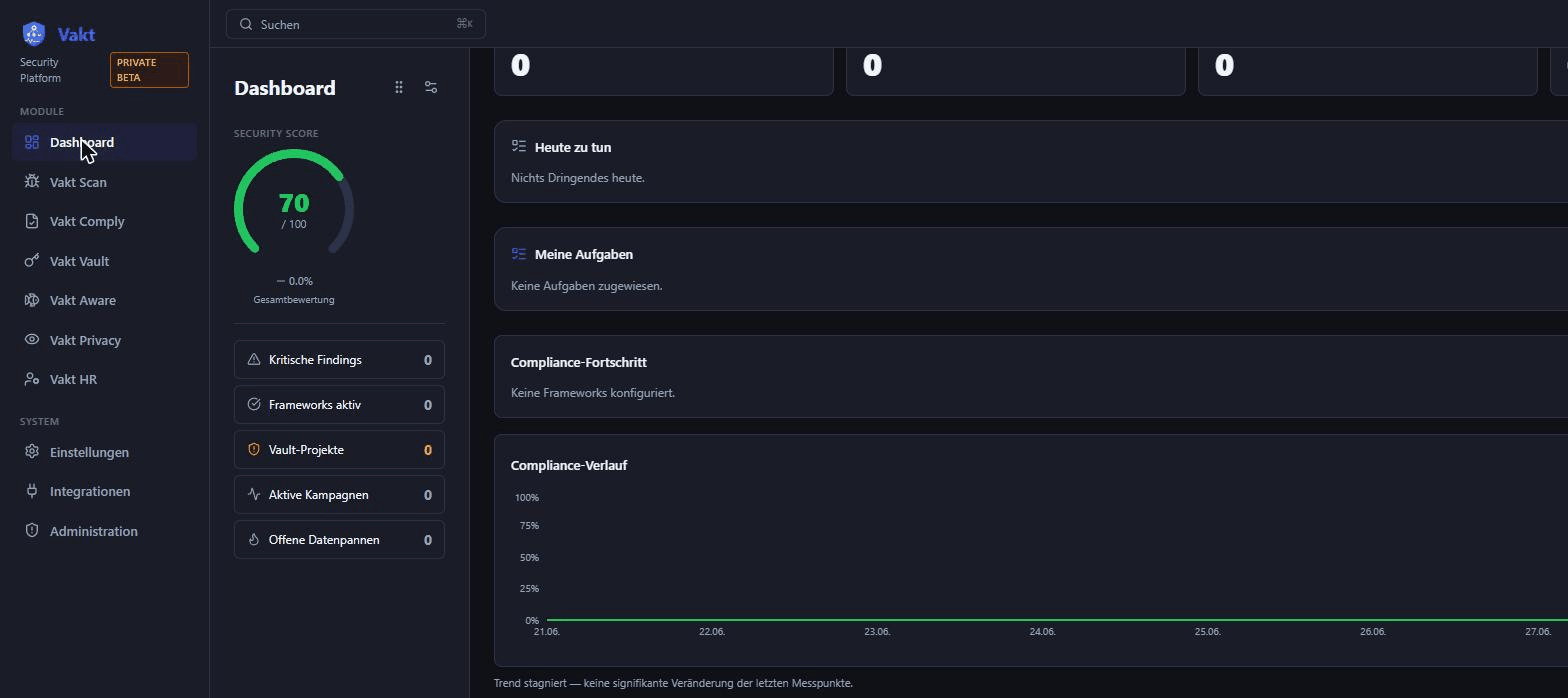
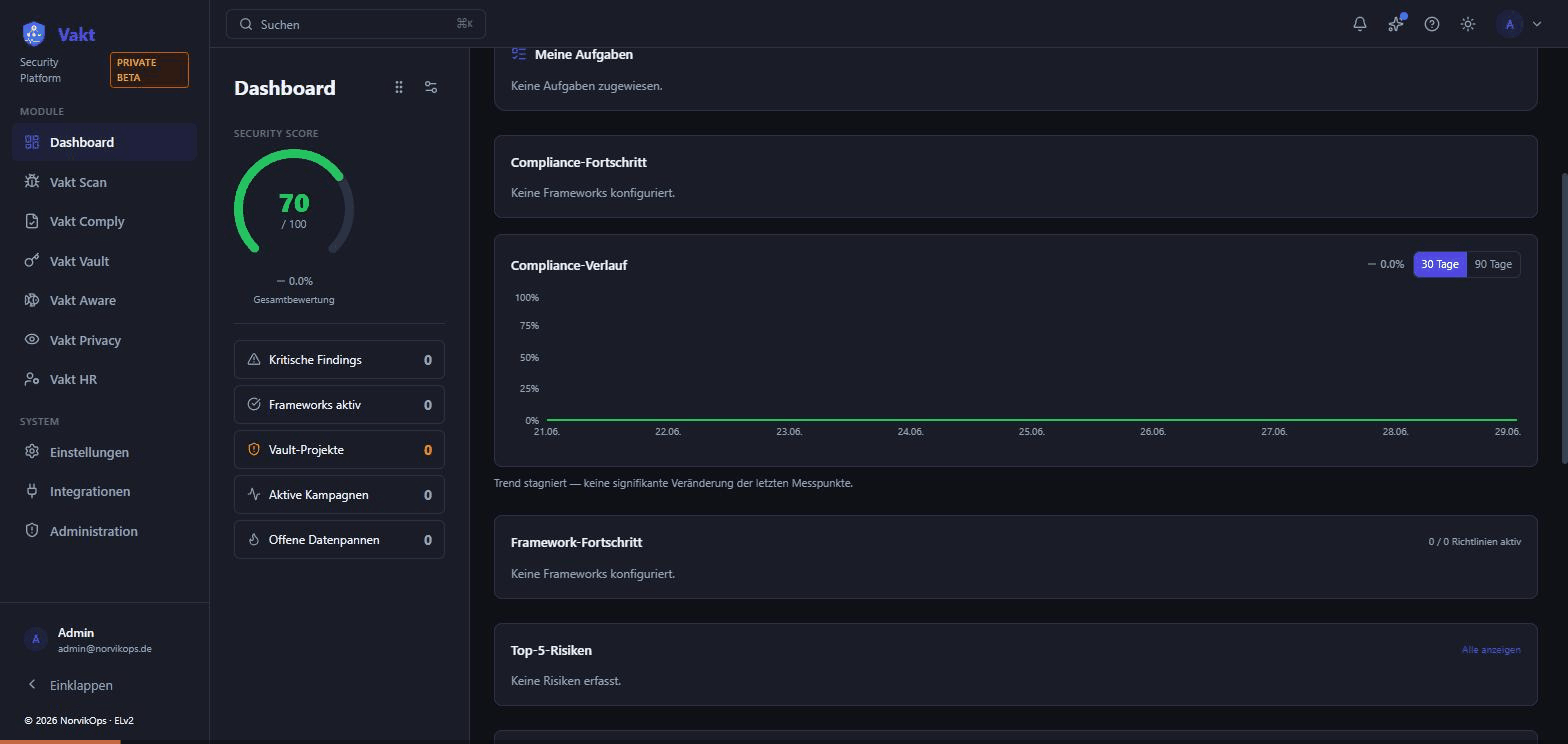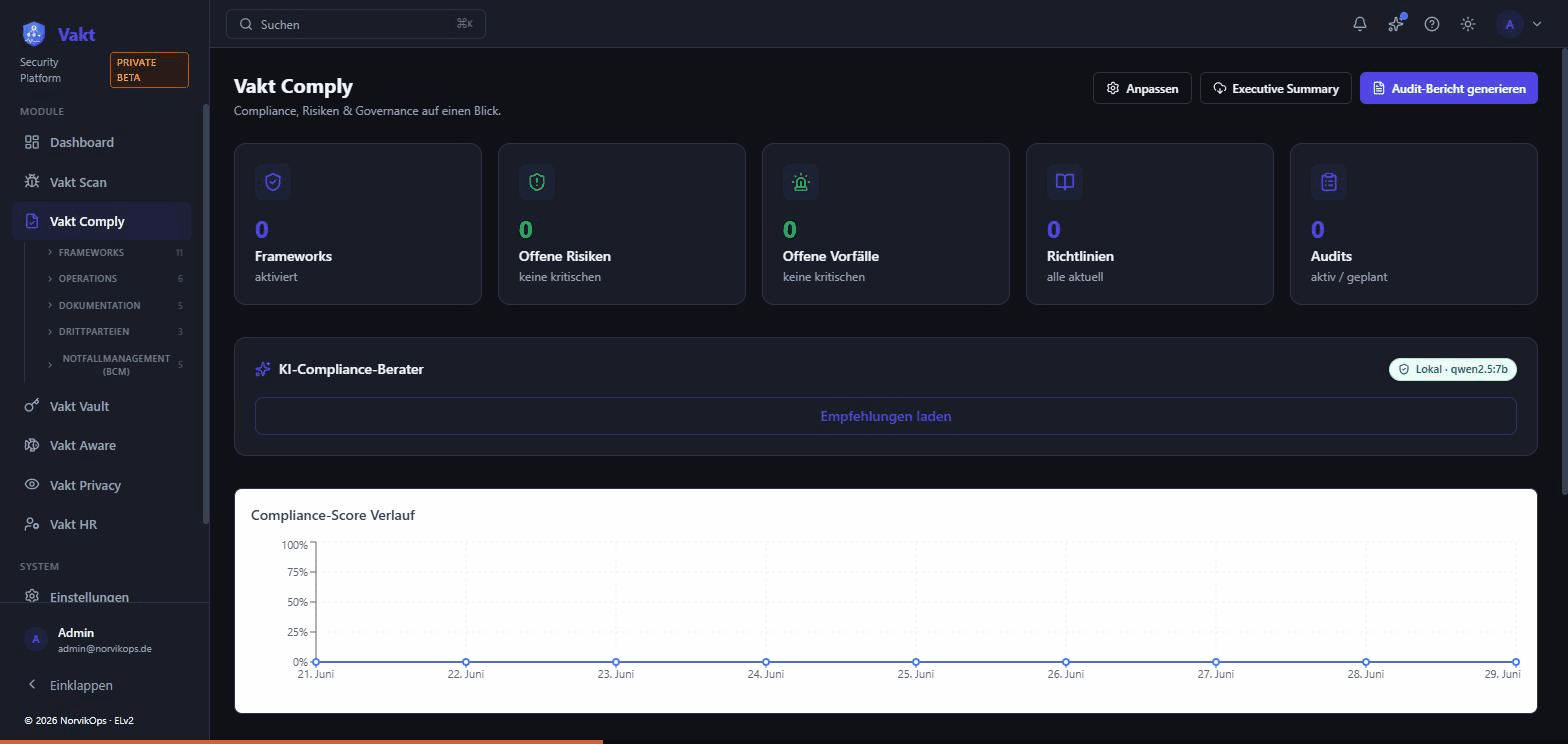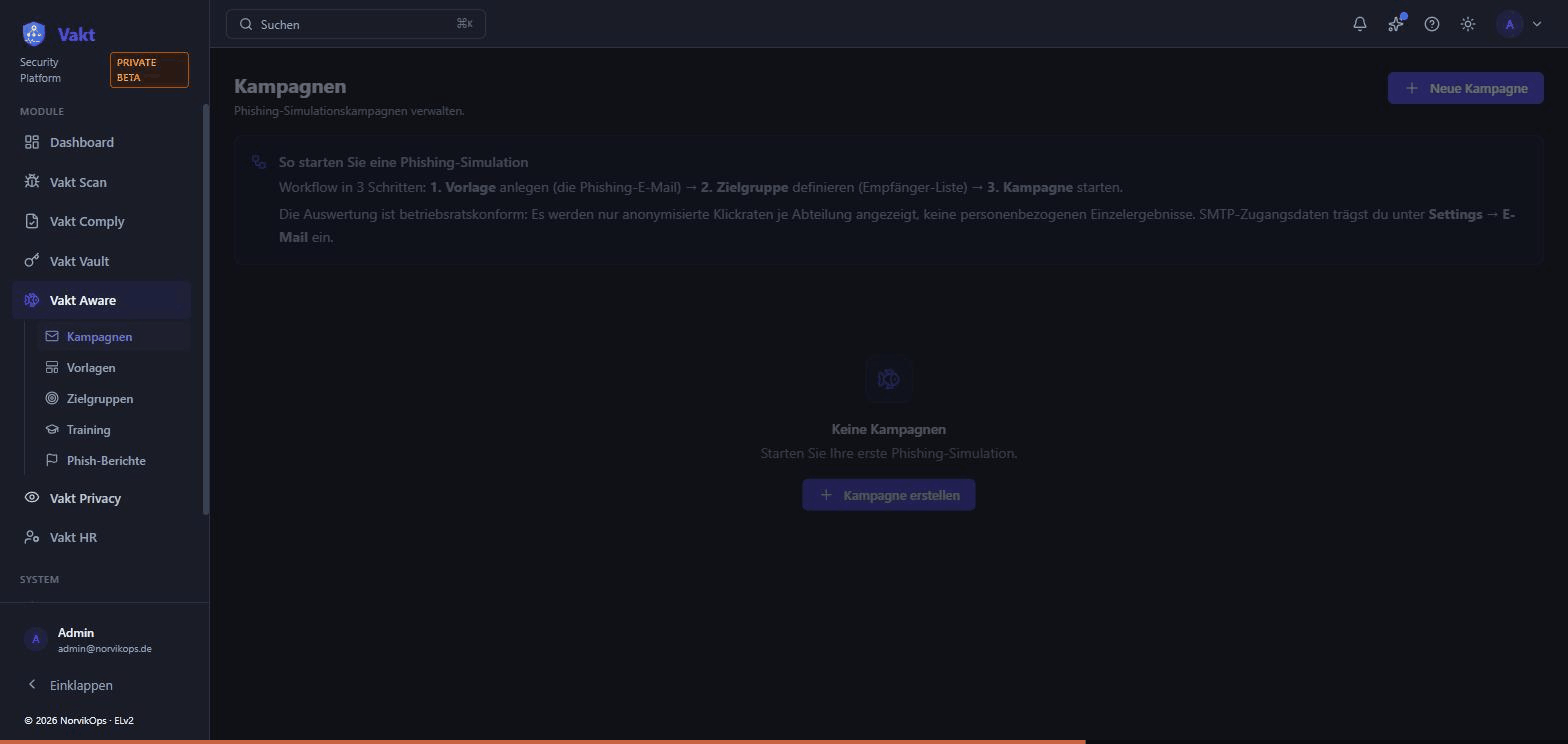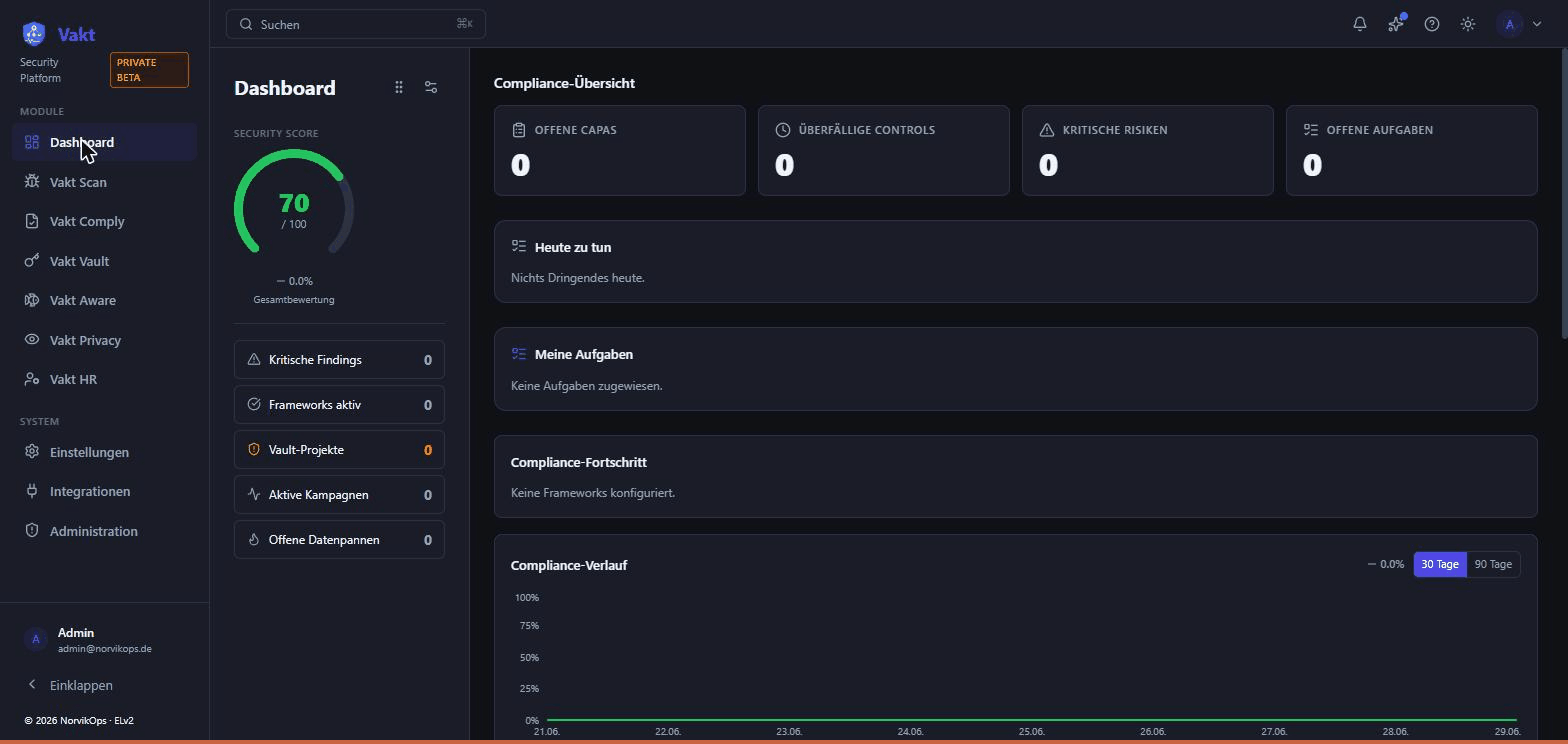
Security Score, Compliance-Verlauf und offene Aufgaben auf einen Blick.
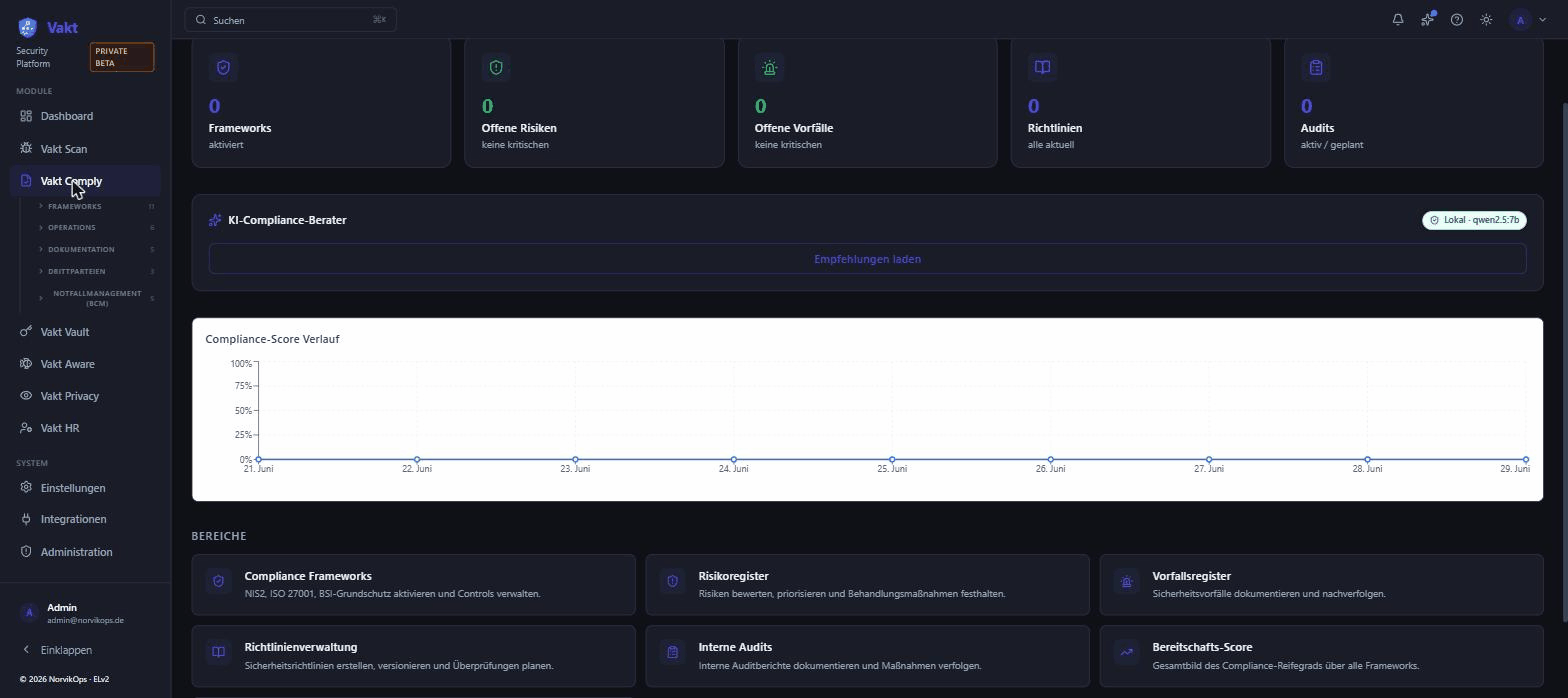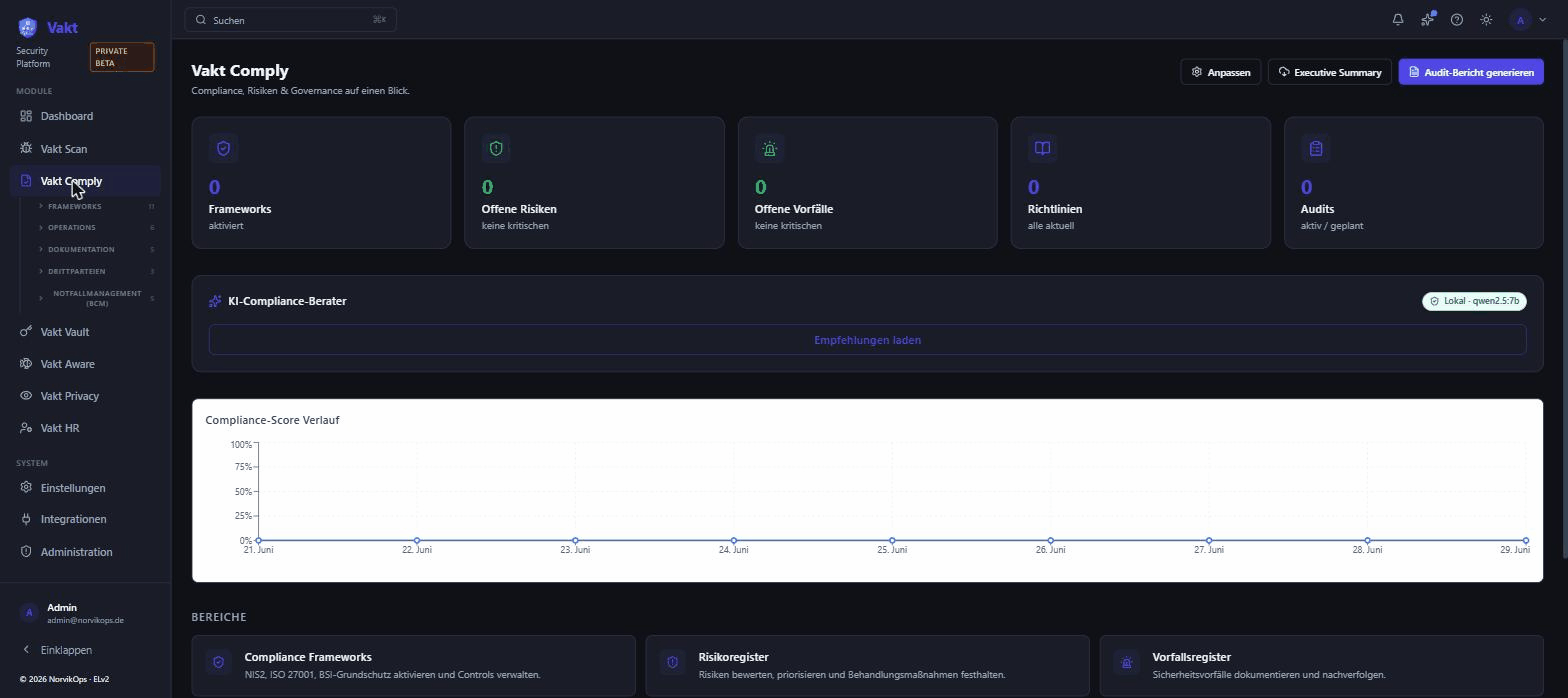
Frameworks aktivieren, Controls verfolgen, KI-Berater befragen — alles in einem Hub.
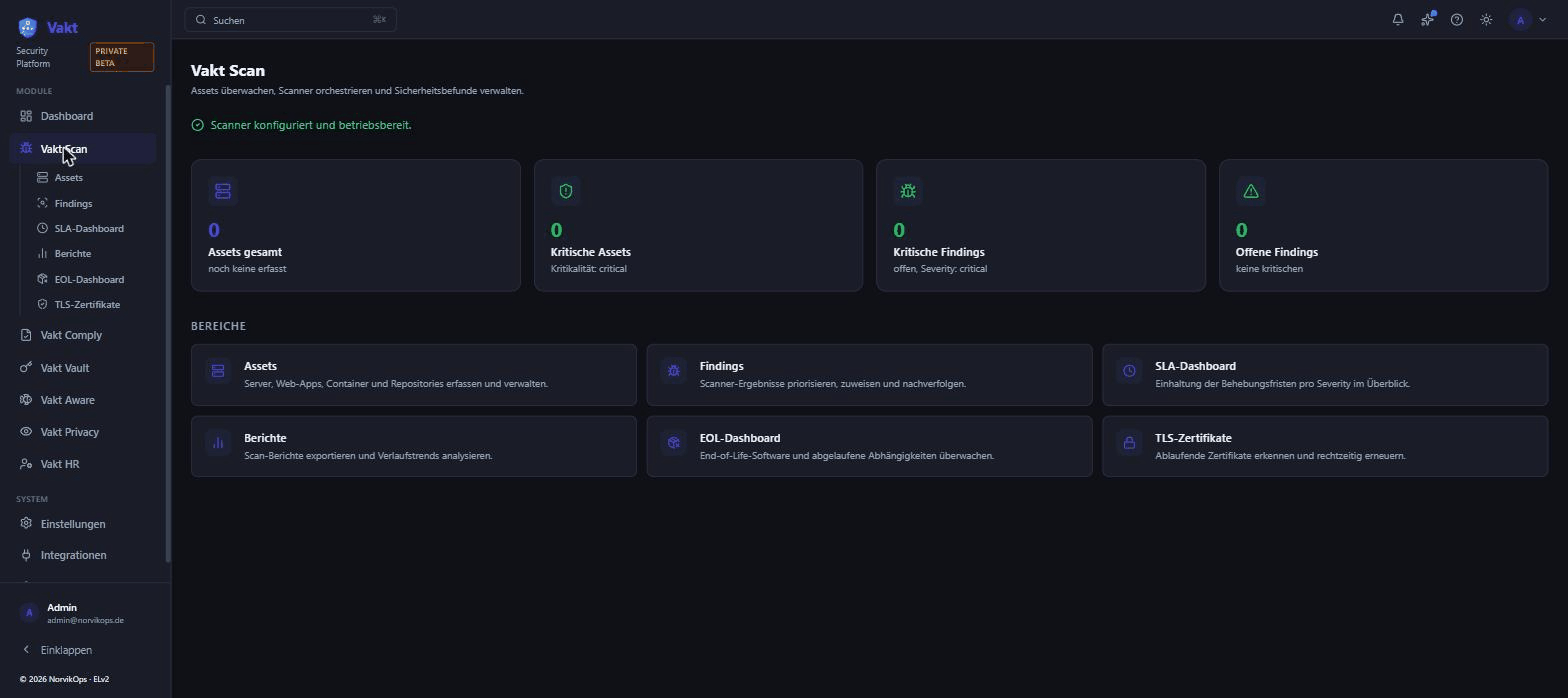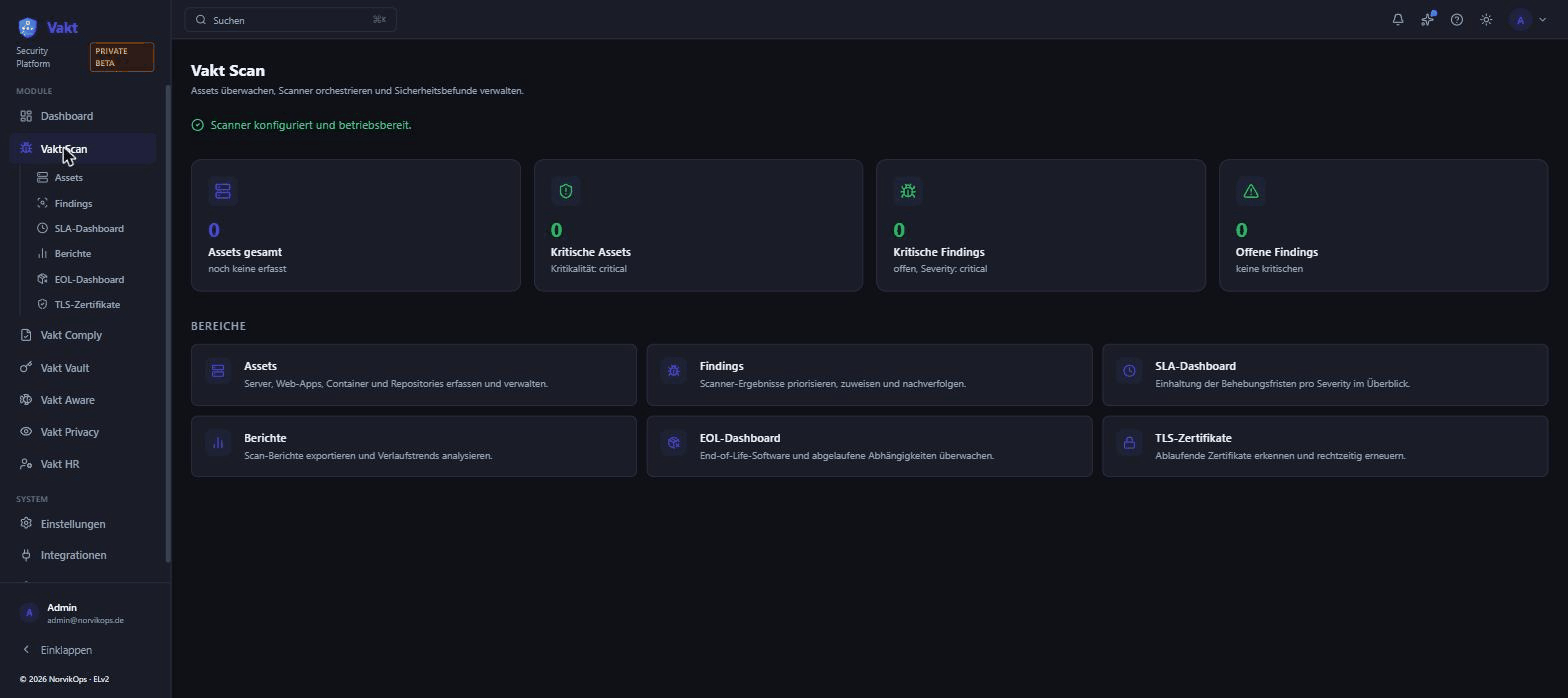
Scanner orchestrieren, Findings priorisieren, Evidenz automatisch in Comply übertragen.
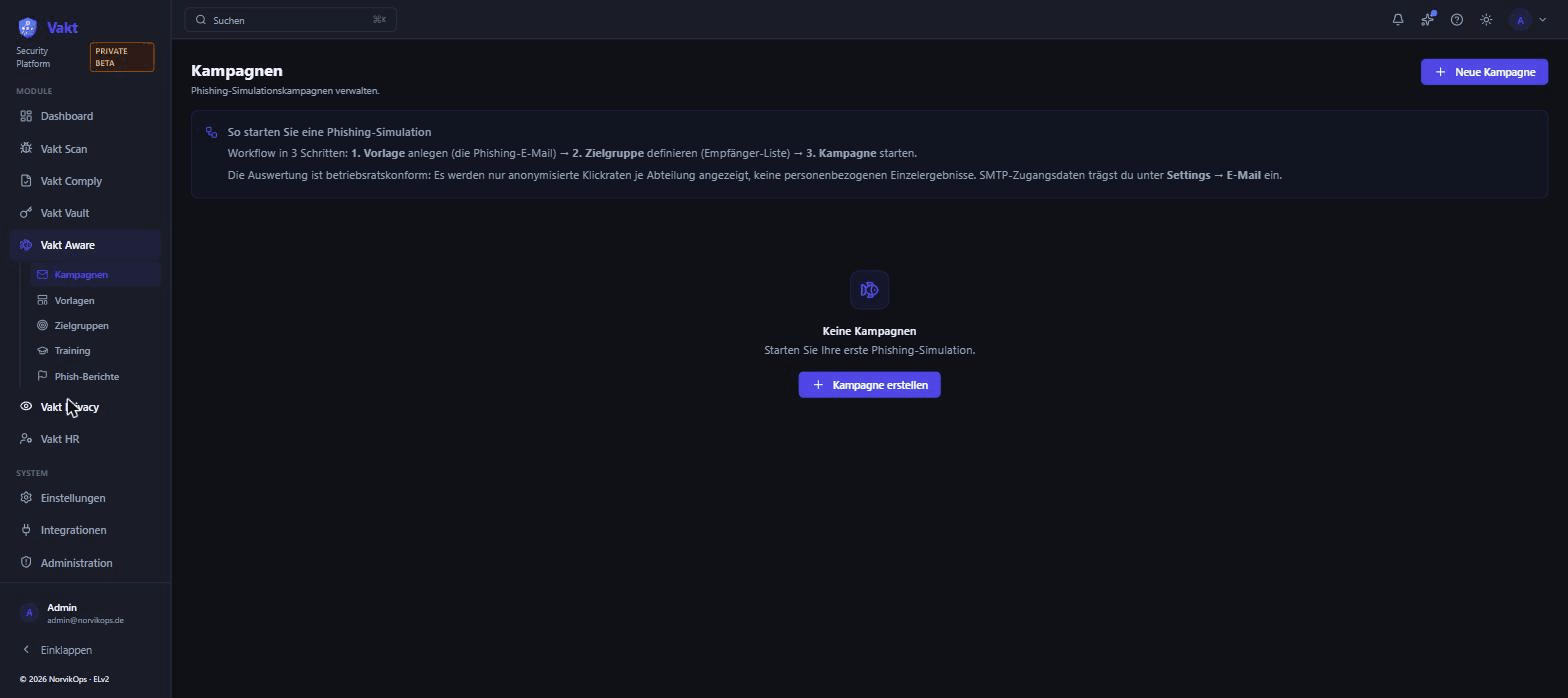
Phishing-Simulationen starten, Klickraten anonym auswerten, Zertifikate als Evidenz speichern.
Für wen ist Vakt?
Gebaut für Teams, die Compliance nebenbei stemmen müssen
Kein Compliance-Referat, kein sechsstelliges Projektbudget — sondern IT-Leute, die den Nachweis trotzdem liefern müssen.
IT-Leitung im Mittelstand
Deine Lage: NIS2 betrifft euch, und die Geschäftsführung fragt nach dem Stand.
Du dokumentierst Controls, Risiken und Maßnahmen an einer Stelle — und hast auf Knopfdruck einen Bericht, den du zeigen kannst.
Admin / DevOps im Ein-Personen-Security-Team
Deine Lage: ISO 27001 steht an, Budget für Vanta gibt es nicht, und Excel kippt.
Du hostest Vakt selbst, ziehst Scanner-Ergebnisse als Evidenz rein und musst nichts an eine fremde Cloud abgeben.
MSP / IT-Dienstleister
Deine Lage: Mehrere Kunden brauchen Compliance-Nachweise — jeder mit eigenen Daten.
Du deployst pro Kunde eine eigene Instanz. Keine geteilte Datenbank, keine Nutzergebühren, kein Mandanten-Risiko.
Module
Alles, was du für Compliance brauchst
Sechs integrierte Module, die nahtlos zusammenarbeiten — von der Schwachstelle bis zum Audit-Bericht.
Vakt Comply
Steuert NIS2, ISO 27001, BSI-Grundschutz, EU AI Act und CRA. Verfolgt Controls, Lücken und Fortschritt. Erzeugt versionierte Audit-Dokumentation. Zentraler Hub für alle Compliance-Evidenz.
- NIS2 · ISO 27001 · BSI · EU AI Act · CRA
- Risiko-Register
- Richtlinien-Verwaltung
- Audit-Protokolle
Vakt Scan
Orchestriert Trivy, Nuclei und OpenVAS. Dedupliziert Befunde, priorisiert nach Risiko und liefert exportierbare Evidenz für eure Compliance-Dokumentation.
- Trivy / Nuclei / OpenVAS
- SARIF & Wazuh Import
- Risiko-Priorisierung
- Evidenz-Export
Vakt Vault
Sicherer Secrets-Speicher, Git-Repo-Scan auf durchgesickerte Credentials, Rotation auf Knopfdruck mit Fälligkeits-Erinnerung. CI/CD- und Kubernetes-Integration inklusive.
- AES-256-GCM Verschlüsselung
- Git-Leak-Scan
- Rotation + Fälligkeits-Reminder
- K8s Secrets Sync
Vakt Aware
Interne Phishing-Simulationen und Mikro-Schulungen. Betriebsrats-konform durch anonymisiertes Reporting. Abgeschlossene Trainings fließen automatisch als Evidenz.
- Phishing-Simulationen
- Mikro-Trainings
- Betriebsrats-Modus
- Zertifikate & Evidenz
Vakt Privacy
VVT (Art. 30), DSFA (Art. 35), AVV-Verwaltung (Art. 28), Verletzungsmeldungen (Art. 33/34). Vorfälle verknüpfen sich automatisch mit dem Incident-Register in Vakt Comply.
- VVT / DSFA / AVV
- Verletzungsmeldungen
- Datenschutz-Cockpit
- DSGVO-Berichte
Vakt HR
Onboarding- und Offboarding-Workflows mit automatischer Audit-Evidenz. Rollen- und Zugriffsrechte-Verwaltung fließen direkt als Compliance-Nachweis in Vakt Comply.
- Onboarding & Offboarding
- Rollen & Zugriffsrechte
- Audit-Evidenz automatisch
- Mitarbeiter-Protokolle
Module sind voll integriert
Schulungs-Zertifikate aus Vakt Aware und Datenschutz-Vorfälle aus Vakt Privacy fließen automatisch als Evidenz in Vakt Comply — ein Klick, kein CSV-Export. Die automatische Scan-Evidenz-Brücke folgt in einem der nächsten Releases.
Warum Vakt?
Compliance-Software muss nicht teuer sein
Wer bei Vanta oder Drata unterschreibt, zahlt laut Vertragsdaten im Median über 20.000 $ pro Jahr — und legt seine Sicherheitsdaten in deren Cloud.
5-stellige Jahreskosten
SaaS-Tools berechnen pro Nutzer und Feature. Für ein 50-Personen-KMU kommen schnell 20.000 €+ zusammen — jedes Jahr neu.
Daten in fremder Cloud
Eure sensibelsten Sicherheitsdaten — Schwachstellen, Risiken, Kontrollen — liegen auf Servern eines US-Anbieters. DSGVO-Compliance wird damit zur Aufgabe des Anbieters.
Vendor Lock-in
Proprietäre Datenformate, keine Exportoptionen und Preiserhöhungen ohne Vorwarnung. Kündigt ihr, verliert ihr den Zugriff auf eure gesamte Compliance-Historie.
| Tool | Preis | Selbst gehostet | Keine Nutzergebühren | Keine Telemetrie | Zugang |
|---|---|---|---|---|---|
| Vanta | 7.500–57.000 $/Jahr* | Sales-Gespräch | |||
| Drata | 9.600–60.000 $/Jahr* | Sales-Gespräch | |||
| DataGuard | auf Anfrage* | Sales-Gespräch | |||
| Vakt Du bist hier | 0 € · Pro 2.990 €/Jahr netto | < 5 Min., ohne Anmeldung |
* Vanta, Drata und DataGuard veröffentlichen keine Preise — alle drei vergeben Angebote ausschließlich nach einem Sales-Gespräch. Die genannten Spannen stammen daher nicht von den Anbietern, sondern aus aggregierten Ist-Vertragsdaten von Vendr (Stand Juli 2026; Median Vanta 20.000 $/Jahr aus 365 Abschlüssen, Drata 24.869 $/Jahr aus 225 Abschlüssen). Für DataGuard liegen keine belastbaren Daten vor. Individuelle Angebote können deutlich abweichen.
Preise
Transparent. Ohne Überraschungen.
Community ist kostenlos und bleibt es — für immer. Pro schaltet spezialisierte Frameworks, erweiterte Module und Integrationen frei.
Community
Elastic License 2.0 · Source Available
- Alle 6 Module in der Basis — Comply, Scan, Vault, Aware, Privacy, HR
- NIS2 & ISO 27001
- VVT, AVV & Betroffenenanfragen (DSGVO)
- AI Compliance-Berater (25 Anfragen/Monat, lokal via Ollama)
- Unbegrenzte Nutzer
- Plattform in unter 5 Minuten ready
- Community Support (GitHub)
Drei Befehle, keine Registrierung · Code auf GitHub
Pro
oder 2.990 € / Jahr ~2 Monate gratis
Lizenzschlüssel sofort mit der Rechnung · Monatslizenz monatlich kündbar
- Alles aus Community
- AI Compliance-Berater (unbegrenzt)
- BSI IT-Grundschutz — Modellierung, Grundschutz-Check, Cockpit, Berichte
- EU AI Act & CRA
- DSGVO-TOM, CIS Controls v8, KRITIS-DachG, BSI C5, ISO 27017/27018
- Audit-PDF-Exporte (SoA, DPIA, AVV, BSI-Referenzberichte)
- NIS2-Meldungsassistent
- Lieferantenportal
- Vakt Scan erweitert — Reports, Importe (SARIF, Wazuh), Exporte
- Vakt Aware erweitert — Phishing-Kampagnen & Auswertungen
- Vakt Vault erweitert — Secret-Rotation, Git-Leak-Scans, Access Reviews
- Vakt Privacy erweitert — DPIA, TIA/Schrems II, Löschfristen
- SSO (SAML 2.0, OIDC/OAuth2) & granulare Berechtigungen
- SCIM-Provisionierung
- SIEM-Export (Splunk, Elastic, Webhook)
- API-Zugang
- Direkter Draht zum Entwickler — SLA ansehen →
Was danach passiert:
- 1. Du bekommst Rechnung und Lizenzschlüssel per E-Mail — der Schlüssel gilt sofort 45 Tage
- 2. Zahlung per Überweisung — 14 Tage Ziel, bei der Monatslizenz 10
- 3. Nach Zahlungseingang automatisch der Schlüssel für die volle gebuchte Laufzeit
Kein Zahlungsanbieter, keine Kreditkarte. Vakt läuft weiterhin auf deinem Server — Pro schaltet nur Funktionen frei.
* Alle Preise sind Nettopreise für Unternehmen; die steuerliche Behandlung richtet sich nach deinem Sitzland und wird bei der Bestellung ausgewiesen. Der Kauf erfolgt direkt bei uns auf Rechnung — kein Zahlungsanbieter, keine Weitergabe deiner Daten an Dritte außerhalb der EU. Unser Angebot richtet sich ausschließlich an Unternehmer im Sinne des § 14 BGB; ein Vertragsschluss mit Verbrauchern ist ausgeschlossen (AGB).
In unter 5 Minuten live
Drei Befehle — dann läuft Vakt auf deinem eigenen Server. Keine Registrierung, keine Kreditkarte.
Alle 6 Module, Frameworks, Dokumentation und Berichte sind sofort nutzbar. Das ist der Teil, den du für NIS2 oder ISO 27001 brauchst.
Der optionale lokale KI-Berater lädt beim ersten Start ein Modell (~4,5 GB). Läuft im Hintergrund — die Plattform ist währenddessen schon nutzbar.
git clone https://github.com/norvik-ops/vakt.git
cd vakt
cp .env.example .env
# VAKT_SECRET_KEY anpassen (32-Byte hex)
docker compose up -d
docker compose up -d Der Auditor fragt nicht, ob du es vorhattest.
Er fragt nach Nachweisen. Fang mit der Bestandsaufnahme an — oder direkt mit der Plattform.
NIS2-Compliance-Checkliste für KMU
Alle 10 Risikomanagement-Pflichten aus Art. 21, die Meldefristen und die Betroffenheitsprüfung — als abhakbare Liste.
ISO 27001 in 90 Tagen
Realistischer Projektplan bis audit-ready: Scope, Risikoanalyse, Kontrollen, SoA — Woche für Woche, ohne Beraterbudget.
Keine E-Mail-Adresse, keine Anmeldung, kein Newsletter. Wir sammeln nichts — das wäre bei einer Seite über Datensouveränität auch schwer zu erklären.